Шахраї розсилають фальшиві листи від ДТЕК про борги
У листах можуть бути небезпечні посилання та файли: якщо їх відкрити, шахраї можуть отримати доступ до комп’ютера. Інформацію про борг радять перевіряти лише через офіційні канали постачальника електроенергії.
Хто і коли про це писав
- Держспецзв'язку · офіційний, 11:38
- Данило Гетманцев, через 36 хв
Оригінали повідомлень · 34
Організація1 фото

Фахівці CERT-UA зафіксували нову кібератаку угруповання UAC-0050 на державні установи. Зловмисники здійснюють масову розсилку електронних листів з метою отримання прихованого віддаленого доступу до комп’ютерів жертв. Хвилю шкідливих повідомлень було зафіксовано 29 жовтня 2026 року. Хакери надсилали листи нібито від імені бухгалтера «ДТЕК Енерго», що стосувалися погашення заборгованості за електроенергію. Ця атака особливо небезпечна в умовах масових ворожих обстрілів української енергетичної інфраструктури, стабілізаційних та аварійних відключень, що відбуваються в цих умовах. Фахівці Держспецзв’язку закликають користувачів бути вкрай обережними під час опрацювання електронних листів із вимогами термінового погашення боргів. У жодному разі не слід переходити за сумнівними посиланнями та вводити паролі для розпакування невідомих архівів. Інформацію про стан рахунків варто перевіряти виключно через офіційні застосунки постачальників послуг або їхні верифіковані портали. Деталі.
Персона

Друзі, звертаю вашу увагу на нову небезпечну схему. За даними CERT-UA, зловмисники масово розсилають листи нібито від «ДТЕК Енерго» з вимогою терміново погасити борг за електроенергію. Насправді за такими повідомленнями ховається шкідливе програмне забезпечення, яке може надати кіберзлочинцям віддалений доступ до комп’ютера. Особливо цинічно, що для атаки обрали саме таку тему. Адже на тлі обстрілів енергетики та відключень світла, люди можуть гостріше реагувати на подібні повідомлення. Тому прошу бути уважними. Не відкривайте підозрілих вкладень і не переходьте за сумнівними посиланнями. Перевіряйте інформацію про заборгованість виключно через офіційні сервіси постачальників.
Відкрити в Telegram
Кібератака на українські держустанови: хакери розсилають листи від імені ДТЕК. ▫ За даними Держспецзв’язку, хакерське угруповання UAC-0050, пов’язане з правоохоронними структурами рф, розсилає електронні листи про «погашення заборгованості за електроенергію» нібито від імені бухгалтера компанії «ДТЕК Енерго». ▫ Листи містять PDF-файл із посиланням, перехід за яким запускає завантаження архівів. У результаті на комп’ютер непомітно встановлюється програма, що дає хакерам постійний віддалений доступ до пристрою. Ця атака особливо небезпечна в умовах ворожих обстрілів енергосистеми та відключень світла. Її мета — отримати прихований доступ до комп’ютерів держустанов та ускладнити роботу систем мережевого моніторингу. Не переходьте за посиланнями в листах про «борги» та не завантажуйте невідомі архіви. Перевіряйте рахунки лише на офіційних ресурсах постачальників послуг. Центр протидії дезінформації.
Відкрити в Telegram1 фото

Зараз йде кібератака на українські держустанови: хакери РФ розсилають листи від імені ДТЕК, — Держспецзв’язку. У них йдеться про «погашення заборгованості за електроенергію». Листи містять PDF-файл із посиланням, перехід за яким запускає завантаження архівів. У результаті на комп’ютер непомітно встановлюється програма, що дає хакерам постійний віддалений доступ до пристрою.
1 фото

‼ Російські хакери атакують українські держустанови, маскуючи шкідливі листи під повідомлення від ДТЕК, – Держспецзв’язку. У повідомленнях ідеться про нібито необхідність погасити заборгованість за електроенергію. До листів додають PDF із посиланням, через яке завантажується шкідлива програма, що надає хакерам віддалений доступ до комп’ютера.

російські хакери атакують українські держустанови, розсилаючи фейкові листи нібито від імені ДТЕК, — Держспецзв’язку. У повідомленнях ідеться про начебто заборгованість за електроенергію. До листів додають PDF-файл із посиланням, перехід за яким запускає завантаження шкідливих архівів. У результаті на комп’ютер непомітно встановлюється програма, яка надає зловмисникам постійний віддалений доступ до пристрою.
Відкрити в TelegramПоказати решту — 28Згорнути

Хакери РФ атакують українські держустанови фейковими листами про борги від ДТЕК, — Держспецзв’язку. У листах міститься PDF із посиланням, перехід за яким непомітно встановлює програму на комп’ютер. Вона надає хакерам постійний віддалений доступ до пристрою.
Відкрити в Telegram1 фото

Нова кібератака на українців: російські хакери масово розсилають фейкові листи нібито від імені ДТЕК із вимогою терміново «погасити заборгованість за електроенергію», — Держспецзв’язку. Листи містять PDF-файл із посиланням, перехід за яким запускає завантаження архівів. На комп’ютер непомітно встановлюється програма, що дає хакерам повний доступ до пристрою.
Є розслідування про власника1 фото

Прямо зараз хакери рф атакують українські держустанови — будьте обережні з листами про борги за світло, — Держспецзв’язку. Їх розсилають від імені ДТЕК: посилання у PDF-вкладенні може надати зловмисникам постійний доступ до комп’ютера.

Хакери розсилають листи держустановам від імені ДТЕК для встановлення програм віддаленого доступу – Держспецзв'язку. > Фахівці національної команди реагування на кіберінциденти, кібератаки, кіберзагрози CERT-UA при Державній службі спеціального зв'язку та захисту інформації України зафіксували кібератаку на державні установи угруповання UAC-0050, яке здійснює масову розсилку електронних листів, маскуючись під співробітників енергетичної компанії ДТЕК, з метою отримання прихованого віддаленого доступу до комп'ютерів жертв. > "Хвилю шкідливих повідомлень було зафіксовано 29 жовтня 2026 року. Хакери надсилали листи, що стосувалися погашення заборгованості за електроенергію нібито від імені бухгалтера "ДТЕК Енерго"… Жертві надсилали лист із прикріпленим PDF-файлом, у якому містилося посилання для "сплати боргу". Перехід за лінком ініціював завантаження RAR-архіву з легітимного хмарного сховища DigitalOcean Spaces. Усередині цього архіву знаходився ще один RAR-архів, захищений паролем, а також текстовий файл (TXT) із ключем для його розпакування. Фінальним елементом ланцюга виступав виконуваний EXE-файл, що є саморозпаковуваним SFX-архівом", – повідомляється на сайті Держспецзв'язку в п'ятницю.
Відкрити в Telegram
Хакери рф надсилають українцям фальшиві листи від імені бухгалтера ДТЕК із вимогами сплатити борги за електроенергію, — Держспецзв'язку. Через такі повідомлення зловмисники прагнуть отримати прихований віддалений доступ до комп'ютерів користувачів. > Як убезпечити себе?: > Не відкривайте підозрілі посилання й вкладення. > Не вводьте паролі для розпакування невідомих архівів. > Перевіряйте стан рахунків тільки через офіційні застосунки або сайти постачальників електроенергії.
Відкрити в TelegramЄ розслідування про власника1 фото

Російські хакери атакують українські держустанови, розсилаючи фішингові листи від імені ДТЕК, — Держспецзв’язку. У листах повідомляють про нібито заборгованість за електроенергію та додають PDF-файл із посиланням. Перехід за ним запускає завантаження шкідливих архівів, після відкриття яких на комп’ютер непомітно встановлюється програма, що надає хакерам повний доступ до пристрою. Попередьте близьких!
1 фото

Хакери розсилають держустановам фейкові листи від імені ДТЕК, щоб отримати доступ до комп’ютерів, – повідомляє Держспецзв’язку. Фахівці CERT-UA виявили нову кібератаку угруповання UAC-0050. У повідомленнях йдеться про необхідність погасити борг за електроенергію. Мета хакерів – непомітно отримати віддалений доступ до комп’ютерів тих, хто відкриє шкідливі файли або перейде за посиланнями. Фахівці закликають не відкривати підозрілі вкладення, не переходити за невідомими посиланнями та не вводити паролі для розпакування незнайомих архівів. Підписатися.

‼Російські хакери атакують держустанови України. Зловмисники надсилають підроблені листи від імені ДТЕК про нібито борги за електроенергію. Листи містять PDF-файл із посиланням, яке під час переходу встановлює на комп'ютер програму для віддаленого доступу.
Відкрити в Telegram1 фото

Хакерське угруповання UAC-0050 проводить кібератаку на державні установи, — Держспецзвʼязку. Зловмисники здійснюють масову розсилку електронних листів з метою отримання прихованого віддаленого доступу до комп’ютерів жертв. Листи надсилають від імені нібито ДТЕК і вони стосуються погашення заборгованості за електроенергію.
Під санкціями РНБО1 фото

Хакеры рассылают письма государственным учреждениям от имени ДТЭК с целью установки программ удаленного доступа, предупреждает Госспецсвязи. Письмо содержит PDF-файл со ссылкой для «оплаты долга», который устанавливает программу удаленного управления компьютером.
Персона1 фото

Зараз йде кібератака на українські держустанови: хакери РФ розсилають листи від імені ДТЕК, — Держспецзв’язку. У них йдеться про «погашення заборгованості за електроенергію». Листи містять PDF-файл із посиланням, перехід за яким запускає завантаження архівів. У результаті на комп’ютер непомітно встановлюється програма, що дає хакерам постійний віддалений доступ до пристрою.

Російські хакери атакують українські держустанови, розсилаючи фішингові листи від імені ДТЕК. У листах повідомляють про нібито заборгованість за електроенергію та додають PDF-файл із посиланням. Перехід за ним запускає завантаження шкідливих архівів, після відкриття яких на комп’ютер непомітно встановлюється програма, що надає хакерам повний доступ до пристрою.
Відкрити в Telegram1 фото

Йде кібератака на українські держустанови, кацапські хакери розсилають листи від імені ДТЕК, — Держспецзв’язку. > Жертвам надсилають на пошту листи про «погашення заборгованості за електроенергію». Вони містять PDF-файл із посиланням, перехід за яким запускає завантаження архівів. > На комп’ютер непомітно встановлюється програма, що дає хакерам повний доступ до пристрою.
1 фото

‼‼‼Хакери від імені ДТЕК розсилають українцям фальшиві листи про борги за світло. За даними Держспецзв’язку, 29 жовтня зафіксували нову кібератаку на державні установи. Зловмисники видають себе за працівників «ДТЕК Енерго» та вимагають погасити нібито заборгованість за електроенергію. До листів прикріплюють PDF-файл із посиланням на «оплату боргу». Після переходу за ним користувачу пропонують завантажити архів, який містить програму для віддаленого доступу до комп’ютера. Якщо запустити шкідливий файл, хакери можуть отримати прихований доступ до пристрою. У Держспецзв’язку закликають не відкривати підозрілі посилання та перевіряти нарахування за електроенергію лише через офіційні сервіси.
1 фото

Хакери маскуються під «ДТЕК» і розсилають державним установам листи для встановлення програм віддаленого доступу. Урядова команда реагування на кіберінциденти CERT-UA, яка діє при Держспецзв’язку, зафіксувала нову фішингову атаку угруповання UAC-0050 на українські державні установи. Зловмисники здійснюють масову розсилку шкідливих електронних листів під виглядом енергетиків, аби отримати прихований віддалений доступ до комп’ютерів жертв.
1 фото

Хакери маскуються під «ДТЕК Енерго»: розсилають листи про борг за світло. Українські державні установи опинилися під ударом нової фішингової кампанії. Зловмисники надсилають листи нібито від бухгалтера «ДТЕК Енерго» з вимогою погасити борг за електроенергію. Насправді за посиланням ховається програма для прихованого віддаленого керування комп’ютером. Про атаку повідомили фахівці урядової команди CERT-UA, що діє при Держспецзв’язку, а активність приписують угрупованню UAC-0050. Хвилю шкідливих листів зафіксували 29 жовтня 2026 року. Повідомлення стосувалися нібито непогашеної заборгованості за електроенергію й були підписані ім’ям бухгалтера «ДТЕК Енерго». Читати далі на Highload
1 фото

Хакери атакують держустанови листами від імені ДТЕК: українців попередили про нову шахрайську схему. Українські державні установи атакують фейковими електронними листами нібито від імені бухгалтерії «ДТЕК Енерго». Зловмисники повідомляють про начебто наявну заборгованість за електроенергію та намагаються змусити одержувачів відкрити шкідливі вкладення або перейти за посиланнями. Мета — встановити на комп'ютери жертв програми для прихованого віддаленого доступу.
Є розслідування про власника1 фото

Хакери розсилають фейкові листи від ДТЕК. На пошту надходять повідомлення про нібито «заборгованість за електроенергію». Усередині – PDF-файл із посиланням. Щойно людина переходить за ним, на комп'ютер непомітно завантажується вірус, який дає хакерам повний доступ до пристрою!
1 фото

Хакери маскуються під ДТЕК і розсилають листи держустановам. Угруповання UAC-0050 надсилає фейкові листи нібито від бухгалтера «ДТЕК Енерго» з вимогою терміново погасити борг за електроенергію. Атаку зафіксували 29 жовтня. > Як працює схема? Лист із PDF → посилання → RAR-архів із DigitalOcean → захищений паролем архів → .exe файл, який встановлює LiteManager — програму віддаленого доступу. > Хакери отримують постійний прихований доступ до пристрою. Правило просте: борги перевіряйте лише в офіційних застосунках постачальника. Жодних посилань із листів, жодних паролів до невідомих архівів.
1 фото

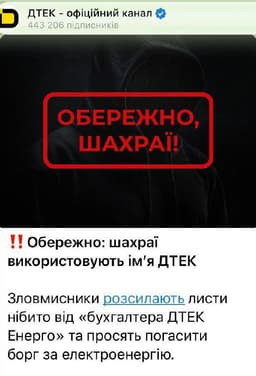
ДТЕК попереджає про нову схему шахрайства: аферисти розсилають небезпечні листи від імені компанії з вимогою погасити "борг" за електроенергію. > Не переходьте за підозрілими посиланнями й не завантажуйте невідомі файли. > Інформацію про заборгованість перевіряйте лише через офіційні канали свого постачальника електроенергії.
Білий список ІМІ1 фото

Зловмисники розсилають листи від «бухгалтера ДТЕК Енерго» та просять погасити борг. У листах можуть бути небезпечні посилання та файли, завдяки яким шахраї отримають доступ до вашого комп’ютера — ДТЕК. > «Будь ласка, не переходьте за підозрілими посиланнями та не завантажуйте невідомі файли. > Перевіряйте інформацію про заборгованість лише через офіційні канали вашого постачальника електроенергії. Наприклад, у Києві та на Дніпропетровщині — через YASNO».
Білий список ІМІ1 фото

"Борг за світло" від ДТЕК виявився пасткою: хакери атакували держустанови України фальшивими листами. До листа додавали PDF-файл із посиланням нібито для сплати боргу. Перехід за ним запускав завантаження архіву RAR із легітимного хмарного сховища DigitalOcean Spaces. Усередині був ще один архів, захищений паролем, і текстовий файл із ключем для розпакування. Останньою ланкою ставав виконуваний EXE-файл. Після його запуску на комп'ютері встановлювалася легітимна програма для віддаленого керування LiteManager. Вона працювала як системна служба й вмикалася разом із системою, тож хакери отримували б стабільний доступ до пристрою.
1 фото

Листи про борги за світло можуть бути пасткою: ДТЕК попередив про шахраїв. Зловмисники розсилають листи нібито від "бухгалтера ДТЕК Енерго" та просять погасити борг за електроенергію, кажуть у компанії. > "У листах можуть бути небезпечні посилання та файли. Якщо їх відкрити, шахраї можуть отримати доступ до вашого комп’ютера", - йдеться у дописі.
1 фото

Листи про борги за світло можуть бути пасткою: ДТЕК попередив про шахраїв. Зловмисники розсилають листи нібито від "бухгалтера ДТЕК Енерго" та просять погасити борг за електроенергію, кажуть у компанії. > "У листах можуть бути небезпечні посилання та файли. Якщо їх відкрити, шахраї можуть отримати доступ до вашого комп’ютера", - йдеться у дописі.
Білий список ІМІ

Хакери атакують державні установи, надсилаючи працівникам фальшиві листи нібито від імені ДТЕК про погашення боргів за електроенергію. У такий спосіб зловмисники намагаються встановити на комп’ютери програму віддаленого керування та отримати прихований доступ до них. У Держспецзв’язку закликають уважно перевіряти електронні листи з вимогами терміново сплатити борги. Не варто переходити за підозрілими посиланнями або вводити паролі для розпакування невідомих архівів.
Відкрити в TelegramОрганізація1 фото

Хакери атакують держустанови під виглядом повідомлень про борги за світло. 29 жовтня фахівці CERT-UA зафіксували масову розсилку фейкових листів нібито від бухгалтера «ДТЕК Енерго». У повідомленнях йдеться про заборгованість за електроенергію. Насправді зловмисники з угруповання UAC-0050 намагаються отримати прихований доступ до комп’ютерів жертв. Атаку проводять на тлі російських обстрілів енергетики та відключень світла в Україні. У Держспецзв’язку радять не переходити за підозрілими посиланнями, не відкривати невідомі архіви та перевіряти рахунки лише через офіційні сервіси постачальників.
1 фото

ДТЕК попереджає про нову схему шахрайства під виглядом вимагання боргів за світло. В Україні активізувалися зловмисники, які розсилають небезпечні електронні листи від імені енергетичної компанії. Зловмисники надсилають повідомлення нібито від «бухгалтера ДТЕК Енерго» з вимогою терміново погасити борг за спожиту електроенергію. У такі листи додають небезпечні посилання та файли. У разі їх відкриття шахраї можуть отримати повний доступ до пристрою користувача.
1 фото

‼Шахраї розсилають фальшиві листи від ДТЕК із вимогою сплатити борг за світло. Повідомлення надходять нібито від «бухгалтера ДТЕК Енерго». Посилання та вкладення можуть містити шкідливі програми, які надають доступ до комп’ютера.
ОфіційніМедіаАнонімні
ОрганізаціяПерсонаЄ розслідування про власникаПід санкціями РНБОБілий список ІМІ